
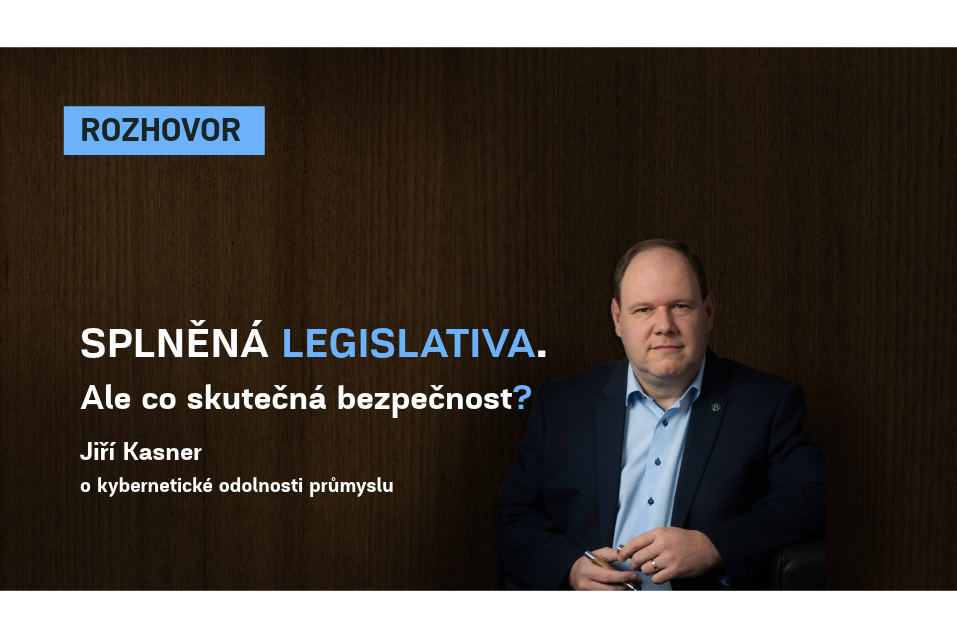
Před rokem jsme s Jiřím Kasnerem, předsedou představenstva společnosti SYNERIQ a.s., mluvili o tom, proč musí bezpečnost vznikat už při návrhu průmyslových systémů. Letos jsme se k tématu vrátili. Nová legislativa přiměla řadu firem začít kybernetickou bezpečnost řešit intenzivněji, samotné splnění předpisů ale podle Kasnera nestačí. Slabým místem zůstávají lidé, nedostatek znalostí, dodavatelské vazby a někdy také příliš optimistická představa managementu o tom, jak rychle lze provoz po incidentu obnovit.
Loni jste říkal, že kybernetická bezpečnost už není jen otázkou jednotlivých zařízení, ale schopnosti udržet službu nebo celý provoz v chodu. Co se za poslední rok změnilo v přístupu průmyslových firem?
Firmy, které dříve pod regulací nebyly, pod ní dnes jsou. To pro ně byla poměrně zásadní změna. Řada firem byla samozřejmě nejdřív ve fázi zděšení, ale myslím si, že drtivá většina už dala dohromady registrace a začala se tématem zabývat.
Pomohly tomu také incidenty, o kterých se mluvilo v médiích. Řadu firem to minimálně donutilo přesunout bezpečnost z IT nebo zpod financí do samostatných týmů, často přímo pod nejvyšší management. A to je podle mě správný směr.
Ještě pořád ale slyšíme věty typu: „Jsme pod financemi a pro finance jsme jenom náklad.“ To je poměrně krátkozraká strategie. Bohužel stále existuje hodně firem i lidí, kteří začnou věci řešit až v okamžiku nárazu. A to už je pozdě. Zároveň se ukazuje, že v průmyslových systémech samotné IT bezpečnost nevyřeší. Nemá šanci. Jednotlivé části firmy spolu musí začít mluvit. A to bývá hlavně ve velkých korporacích někdy docela problém.
Takže samotná legislativa firmu bezpečnou neudělá?
Ne. Můžete splnit legislativní požadavek, založit dokument do šuplíku a tím to pro vás skončí. Ale to není bezpečnost. Firma si v první řadě musí říct, jestli sama sobě říká pravdu. Velmi často si totiž mažeme med kolem pusy a říkáme si: „Máme všechno, je to paráda.“ Jenže špatné zprávy se v některých organizacích prostě nenosí.
Pak je potřeba zjistit, jestli ve firmě vůbec panuje důvěra, která umožňuje o bezpečnosti otevřeně mluvit. Jestli lidé dokážou říct, že někde mají problém, a není to automaticky důvod hledat viníka.
A třetí věc? Vyzkoušet si to. Řekněte si například:
„Dobře, teď zkusíme část infrastruktury postavit znovu od nuly. Máme náhradní díly? Máme konfigurace? Máme archivy? Víme, co dělat?“ Pokud si firma problém nepřizná a nikdy si obnovu nevyzkouší, všechno mezi tím je trochu na vodě.
„Můžete splnit legislativní požadavek, založit dokument do šuplíku a tím to pro vás skončí. Ale to není bezpečnost.“
Průmyslový podnik může mít vlastní infrastrukturu dobře zabezpečenou, zároveň je ale propojen s řadou dodavatelů. Není dnes právě dodavatelský řetězec jedním z největších rizik?
Určitě je. V minulosti byly velmi populární outsourcingy údržby, projektů, prakticky všeho. A někde to skončilo tak, že ve firmě zůstali jen lidé, kteří uměli telefonovat a přeposílat e-maily. Jenže ti vám při bezpečnostním incidentu moc nepomohou.
Nemusíte samozřejmě interně znát sto procent každého produktu a každého projektu. Ale firma musí mít vlastní znalost alespoň na takové úrovni, aby dokázala zajistit základní reakci na incident nebo havárii. Zvednout telefon a doufat, že vám ho někdo zvedne, není reakce na incident. Reakce na incident znamená, že máte proces, víte, co máte dělat, některé věci jste si předem vyzkoušeli a otestovali a současně už koordinovaně zapojujete dodavatele.
A právě tady je dodavatelský řetězec zásadní. Dodavatel a zákazník spolu musí mít rozumný vztah a musí si důvěřovat. Jestli jsou několik let na nože a v okamžiku problému začnou hledat ve smlouvách, kdo co měl nebo neměl udělat, bezpečnosti to rozhodně nepomůže.
Bezpečnost je do značné míry vztahový byznys. Nedá se dělat jenom na papíře.
Co v tomto směru požadujete od vlastních dodavatelů v SYNERIQ?
Máme poměrně úzkou dodavatelskou základnu. Z jednoho pohledu je to dobře, protože můžeme držet určité standardy. Samozřejmě i to má svoje riziko. Když některý dodavatel vypadne, může být náhrada složitá.
Na druhou stranu nedává smysl stavět systém stylem každý pes jiná ves. Tím výrazně zvyšujete riziko z pohledu nasaditelnosti, obnovitelnosti, reakce na incident nebo celkové spolehlivosti systému.
Proto je pro nás důležitá standardizace a dlouhodobé obchodní vztahy. U každého zásadního systému nebo dodavatele by zároveň měl být jasně určený garant aktiv, tedy člověk nebo tým, který odpovídá za to, že víme, co dané aktivum dělá, kdo k němu má přístup, jaká jsou jeho rizika a jak se bude udržovat a obnovovat.
A vidíme posun také u zákazníků. U kritických systémů už se postupně nehraje jen na nejnižší cenu. Začíná se řešit životní cyklus, způsob údržby, schopnost dodavatele splnit bezpečnostní podmínky a také to, zda bude dané řešení možné dlouhodobě provozovat a rozvíjet.
Vzdálená správa a diagnostika jsou pro průmysl prakticky nezbytné. Zůstávají zároveň jedním z nejrizikovějších míst?
V řadě kritických systémů už ani neplatí, že jsou vzdálené přístupy samozřejmost. Prostě vám VPN do systému nikdo nedá.
Druhá velká změna je, že už nestačí vědět, co je na druhém konci VPN. Potřebujete vědět, kdo tam je. Nejen že se připojuje určitý notebook, ale že za tím notebookem skutečně sedí konkrétní člověk.
Proto dnes běžně pracujete s dedikovaným notebookem a vícefaktorovým ověřením. V některých kritických provozech vám ale řeknou: „Vzdálený přístup nebude. Přijeďte, vyřídíme vám vstup, dostanete ověřenou inženýrskou stanici a můžete pracovat.“
Samozřejmě ne vždy je to možné, zvlášť když je zařízení na druhém konci světa. Ale přístup je dnes výrazně opatrnější. Stejně důležité je umět přístupy rychle ukončit. Když pracovník odejde, změní se dodavatelský vztah nebo máte podezření na zneužití zařízení, musíte mít jednoznačný postup, jak digitální perimetr zase zavřít. Deaktivace účtů a zrušení VPN přístupů musí přijít prakticky okamžitě.
Jak do průmyslové kybernetické bezpečnosti vstupuje umělá inteligence? Vidíte její větší dopad na straně obrany, nebo útočníků?
Zatím určitě více na straně útočníků. Na straně obrany narážíte například na to, že do veřejně dostupných modelů nemůžete poslat citlivé informace. Těžko vezmete dokumentaci jaderné elektrárny, nahrajete ji do veřejného nástroje a řeknete: „Najdi mi tam chyby.“ To byste ji rovnou mohl vyvěsit na ulici.
Proto se začínají objevovat tzv. LLM (velké jazykové modely) provozované uvnitř firem. Jenže je to drahé a jde to relativně pomalu. Útočník tento problém nemá. Jemu je v zásadě jedno, zda něco zveřejní. AI mu pomáhá například při zkoušení přístupových údajů nebo při rozsáhlejších útocích z více směrů. Řada systémů přechází na vícefaktorové ověřování. Útočníci dnes mohou pomocí automatizovaných nástrojů zkoušet obrovské množství přístupových údajů, takže samotné heslo už často nestačí.
Pořád ale platí jednoduchý princip: čím méně vstupních bran do systému máte, tím lépe se vám brání. Když máte systém se 158 dveřmi, máte také 158 míst, která musíte hlídat.
Úplně bezpečný systém samozřejmě nikdy mít nebudete. To je nesmysl. Ale to neznamená, že se na bezpečnost můžeme vykašlat. Velká část útoků pořád využívá známé zranitelnosti nebo elementární chyby, které někdo jednoduše neřešil.
Důležité je také sdílet informace o incidentech a zranitelnostech. Firmy by neměly mít pocit, že tím přiznávají vlastní selhání. Pokud se informace dostanou například k NÚKIB a dalším relevantním institucím, mohou pomoci upozornit ostatní organizace na podobný útok a urychlit reakci. Bez sdílení se každý učí stejnou lekci znovu a často až ve chvíli, kdy už je pozdě.
Jednoznačně to jsou lidé.
Samozřejmě je to kombinace. Často chybí znalosti a k tomu máte v průmyslovém prostředí poměrně staré systémy. To je docela nepříjemný koktejl.
Ale i to se dá řešit. Dnes už bezpečnost není jenom o technice. Technickou stránku dokáže většina firem nějak zajistit. Hodně problémů vzniká tím, že se o rizicích dostatečně nemluví nebo nejsou správně vyhodnocena. Ve chvíli, kdy některé riziko vůbec nevyslovíte, stává se z něj skryté riziko.
Loni jste zdůrazňoval, že nestačí útoku pouze předcházet. Jak dobře jsou dnes průmyslové podniky připravené na situaci, kdy incident skutečně přijde?
Jak které. Nejlépe jsou připravené ty, které si to skutečně vyzkoušejí. Nemusíte simulovat úplně všechno. Ale měli byste si vyzkoušet základní situace. Něco nefunguje, něco bylo napadené, k části systému se nedostanete nebo je něco poškozené. Firma musí vědět, jak se dostane alespoň do minimálního provozního stavu.
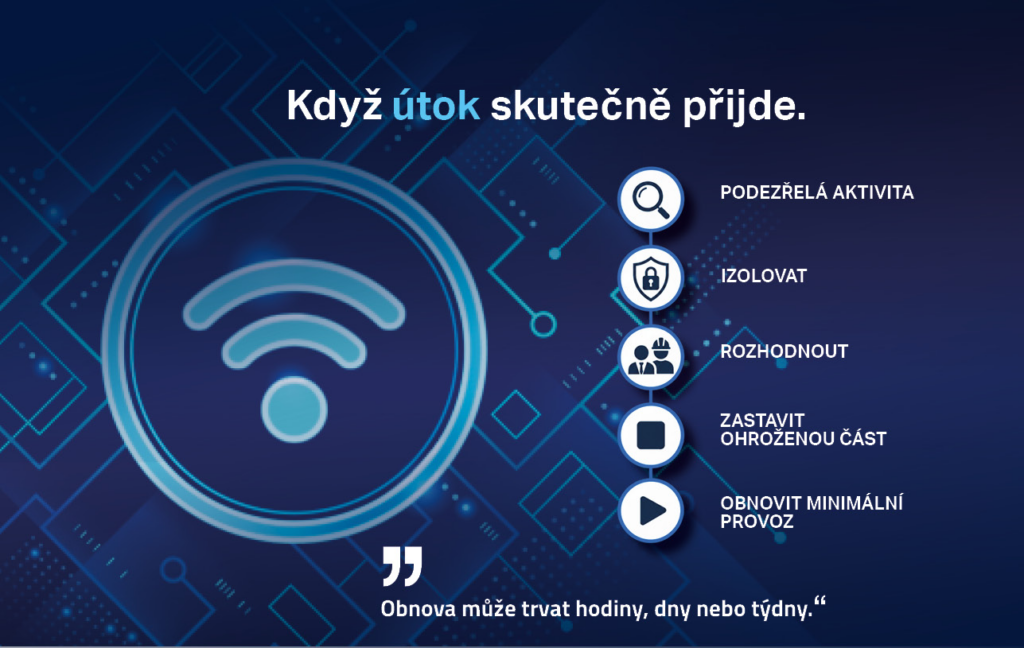
Nikdo by si neměl představovat, že po incidentu luskneme prsty a systém poběží během pěti minut zase na sto procent. To je nesmysl. Právě management někdy očekává: „Tak to vraťte zpátky, nastartujte a jedeme.“ Jenže obnova může trvat hodiny, dny nebo týdny. Záleží na kvalitě archivů, záloh, náhradních dílů, konfiguracích i na tom, zda vůbec máte postup, jak systém obnovit. A nikdo není stoprocentně zabezpečený proti všemu. Pokud si někdo myslí, že ano, je to první náznak toho, že něco není v pořádku.
Takže nestačí mít někde ve skříni náhradní komponenty?
Přesně. V řadě firem stále funguje představa: máme dvacet let staré náhradní díly, které dvacet let nikdo nevyndal ze skříně, ale Franta to spraví.
A potom zjistíte, že Franta to nespraví. Náhradní díly nejsou použitelné, nemáte validní konfigurace, nevíte přesně, jak systém obnovit, a celá obnova se najednou mění v laboratoř. Tady ale určitý posun vidím. Testovací pracoviště i znalosti správců se postupně zlepšují.
Představme si konkrétní situaci. Výrobní podnik ráno zjistí podezřelou aktivitu v síti, ale výroba stále běží. Co by mělo následovat?
V každém případě izolace podezřelé aktivity nebo té části systému, o které už víme, že je napadená. Pokud existuje podezření, že hrozí ohrožení výroby nebo vznik škody, pak by se měla výroba nebo daná část provozu zastavit.
A kdo o tom má rozhodnout? Logicky ten, kdo to podezření zjistí a kdo k tomu má kompetenci. Nedává smysl čekat na generálního ředitele, který v devět přijede do práce a začne zkoumat, co se vlastně stalo. To už může být pozdě.
Doba šíření incidentů se výrazně zkrátila. Dnes se můžeme bavit o minutách. Proto musíte znát standardní provozní stav systému. Pokud nevíte, jak vypadá normální provoz, velmi špatně poznáváte odchylku.
K tomu patří archivy konfigurací, náhradní díly a jasné postupy obnovy. Když vlastně netušíte, co se vám v systému děje, velmi těžko ho potom obnovujete.
Jsou dnes průmyslové firmy ochotnější do kybernetické bezpečnosti a kvalitnějších řešení investovat?
Za poslední roky vidím určitě posun. Investice do řešení, která nejsou nejlevnější, ale dávají smysl z pohledu životního cyklu, už firmy přijímají podstatně lépe.
Dřív se někdy něco poskládalo dohromady, čekalo se, jestli to bude fungovat, a na konci projektu se řešilo, proč to nefunguje. Tohle už dnes není tak běžné.
Firmy víc přemýšlejí o tom, co se systémem bude za pět, deset nebo dvacet let. A právě u průmyslových systémů je to zásadní, protože jejich životní cyklus je úplně jiný než v běžném IT. V IT můžete zařízení za několik let vyhodit a koupit nové. U jaderné elektrárny, letiště nebo vodárny to samozřejmě takhle jednoduše nefunguje.
Kdyby za vámi dnes přišel generální ředitel výrobního podniku a zeptal se: „Jsme připraveni na vážný kybernetický incident?“, podle čeho byste to posoudil?
Řekl bych mu: „Sežeňte mi ke stolu těch pár lidí, kteří o tom vědí.“
Pokud takové lidi nemá, odpověď je jednoduchá. Připravení nejsou. Jestli je má, ti lidé vědí, co mají dělat a proč, a jsou zároveň na jedné lodi s generálním ředitelem, pak už se můžeme bavit o tom, že připravení jsou. Ale pokud generální ředitel ani netuší, kdo vlastně patří do týmu, který by měl takový incident řešit, tak připraveni nejsou.
Kde dnes vidíte největší prostor pro další rozvoj SYNERIQ? Mění rostoucí důraz na kybernetickou odolnost také vaši roli?
Všechno se dnes do značné míry prolíná. Když modernizujete jakýkoliv průmyslový systém, bezpečnost už by měla být jeho přirozenou součástí od samého začátku.
U energetiky a kritické infrastruktury je to samozřejmě ještě výraznější. U zahraničních projektů je pak velký rozdíl podle toho, v jakém prostředí pracujete a jakou úroveň znalostí mají lidé na straně zákazníka.
My už mnoho let fungujeme spíš jako partner než pouze jako dodavatel. V řadě projektů sedíme se zákazníkem u jednoho stolu, společně navrhujeme řešení a často vystupujeme také jako třetí strana při komunikaci s dalšími dodavateli. Roste poradenská a konzultační role. Důvod je poměrně jednoduchý: interní znalost je v řadě firem slabá a někde ji proto musejí nakupovat externě.
Mluvili jsme o tom, že nejslabším místem bývají lidé a nedostatek znalostí. Kde vůbec hledáte odborníky, kteří průmyslovým systémům a jejich bezpečnosti rozumějí?
Historicky máme hodně zaměstnanců, kteří k nám přišli jako absolventi nebo jen s minimální praxí. Ty lidi si potom vychováváme sami. Než začne nový člověk opravdu plnohodnotně pracovat, počítejte minimálně s půl rokem až rokem. Spolupracujeme také s univerzitami a středními školami a máme studenty na praxích. V posledních letech je hodně směřujeme právě k bezpečnosti, protože je to oblast, kterou podle mě školy stále nepokrývají dostatečně.
Technické základy studenti často mají dobré. Chybí jim ale širší pohled na normy, předpisy a na to, proč se některé věci musí dělat určitým způsobem. U bezpečnosti totiž nestačí něco postavit a říct: „Funguje to, takže je hotovo.“ Musíte také vědět, co se může stát a co uděláte, když to fungovat přestane.