
Ve vašich materiálech často zaznívá věta: „Nemůžete chránit to, co nevidíte“. Moderní výrobní podniky jsou dnes plné senzorů, PLC zařízení a IoT technologií. Jak náročné je v tomto prostředí odhalit tzv. „slepá místa“ a jak přesně váš produkt GREYCORTEX Mendel automaticky mapuje zařízení, která nejsou pod správou IT?
V moderních výrobních sítích už problém není v nedostatku dat, ale v jejich fragmentaci. Senzory, PLC a IoT zařízení často vznikaly v různých dobách, bez jednotné správy a s minimální viditelností pro IT. „Slepá místa“ se proto typicky nacházejí tam, kde zařízení komunikují pouze lokálně, přes legacy protokoly nebo mimo standardní asset management. Běžné IT o nich často vůbec nebo skoro nic neví.
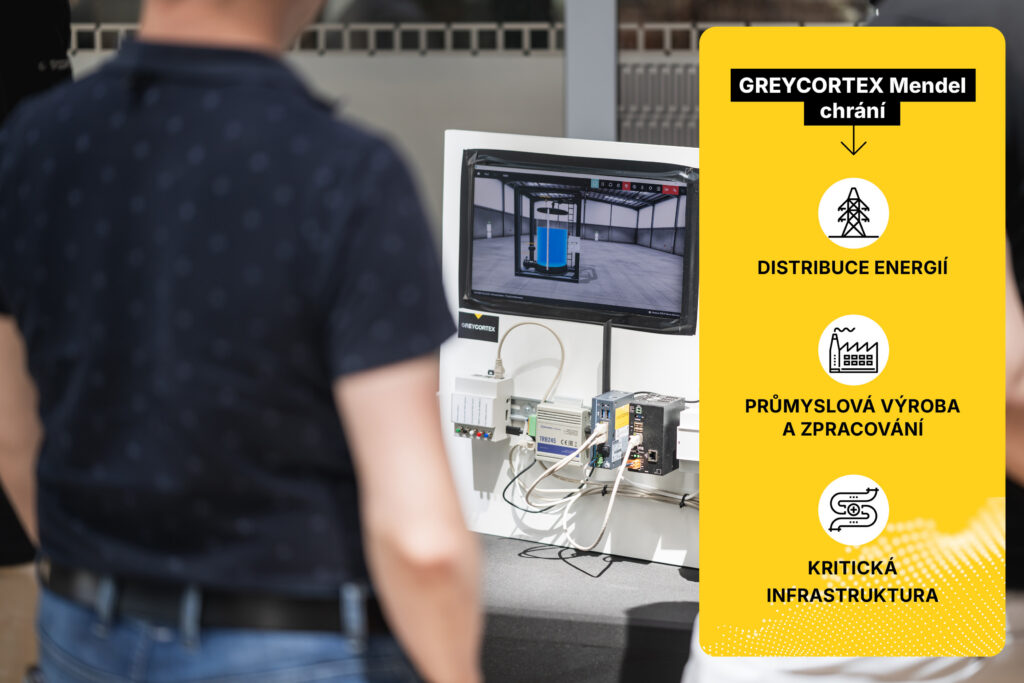
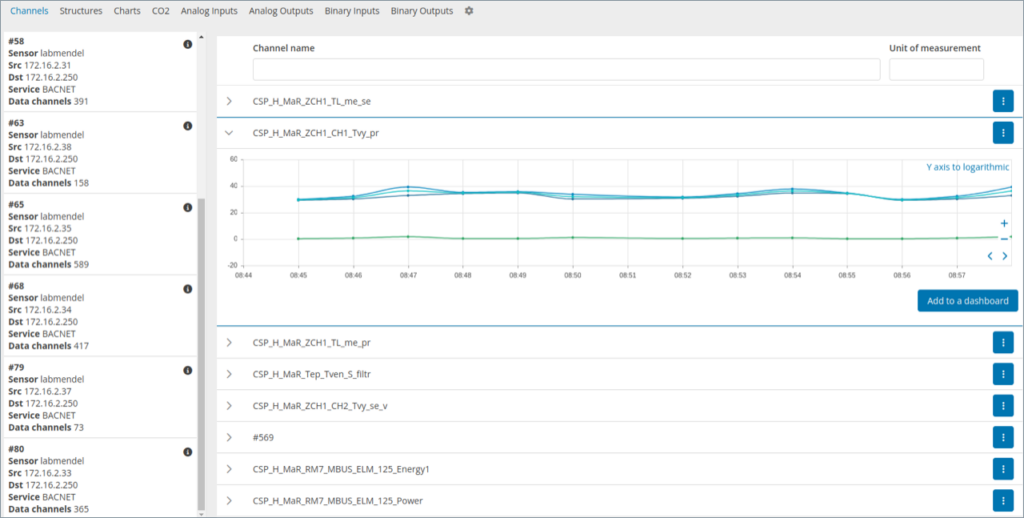
GREYCORTEX Mendel k monitoringu přistupuje neintrusivně – analyzuje síťový provoz a automaticky vytváří mapu zařízení, jejich komunikací a rolí v síti. Díky tomu dokáže odhalit i zařízení, o kterých IT systémy vůbec neví, a bez aktivního zásahu jim přiřadit chování, kontext i úroveň rizika. Technologie rozumí přenášeným datům a za pomoci různých detekčních mechanismů dokáže identifikovat bezpečnostní události, anomálie nebo třeba výkonnostní problémy jednotlivých zařízení.
Konvergence IT a OT přináší efektivitu, ale i nová rizika. Co to znamená v praxi pro bezpečnost, když se dříve izolované průmyslové řídicí systémy a senzory propojí s podnikovou sítí a ERP systémy?
Propojení IT a OT prostředí zásadně mění bezpečnostní model. Dříve izolované výrobní systémy jsou dnes přímo či nepřímo napojeny na ERP, cloud a výrobní stroje často vzdáleně komunikují do sítí výrobců a dodavatelů nebo jsou přímo výrobci a dodavateli vzdáleně spravovány. K tomuto trendu se dále přidává tlak na využití umělé inteligence v průmyslových a řídicích procesech. To sice přináší vyšší efektivitu, ale zároveň i vyšší míru rizik, zejména v podobě rozšíření útočné plochy. Incident v IT části sítě nebo u dodavatele se může velmi rychle přenést do provozní technologie.
V praxi to znamená, že kompromitace běžného IT účtu může vést až k ovlivnění výroby, manipulaci s daty senzorů nebo k narušení řízení technologických procesů. Bezpečnost se tak musí posunout od izolovaných perimetrů k průběžnému sledování komunikace napříč celým prostředím.
OT týmy dbají především na stabilitu výroby, IT na ochranu dat a rychlou reakci na hrozby. Jak Mendel pomáhá tyto dva světy sjednotit pomocí jednotné terminologie, například frameworku MITRE ATT&CK®, a jak umožňuje oběma týmům sledovat bezpečnostní události z jejich vlastní perspektivy?
OT a IT týmy často používají odlišnou terminologii i priority. Zatímco OT řeší dostupnost a stabilitu výroby, IT se zaměřuje na incidenty, zranitelnosti a rychlou reakci.
Mendel tyto pohledy sjednocuje tím, že mapuje události do jednotného kontextu a využívá strukturované klasifikace, například rámec MITRE ATT&CK. Díky tomu mohou IT i OT týmy sledovat stejný incident, ale interpretovat ho podle svých potřeb – IT vidí techniku útoku, OT dopad na proces nebo zařízení.
V OT prostředí může aktivní skenování sítě způsobit výpadek linky nebo poškodit starší zařízení. Proč je váš pasivní přístup k monitoringu pro výrobní technologie bezpečnější a jak dokáže Mendel analyzovat provoz, aniž by do něj jakkoliv zasahoval?
Aktivní skenování může v průmyslových sítích představovat reálné riziko. Starší PLC nebo senzory nemusí správně reagovat na neznámé dotazy a může dojít ke zpomalení nebo výpadku.
Pasivní přístup tento problém eliminuje, protože do provozu nijak nezasahuje. Mendel pouze sleduje existující komunikaci, analyzuje ji a vytváří model chování sítě. Tím je možné získat detailní přehled o infrastruktuře bez jakéhokoliv rizika ovlivnění výroby.
Mendel detekuje známé hrozby, ale i neznámé anomálie v reálném čase. Jak se v praxi liší detekce cíleného kyberútoku od identifikace provozního problému, například nestandardní komunikace senzoru před jeho poruchou?
Rozlišení mezi kybernetickým útokem a provozní odchylkou je v praxi klíčové a často velmi jemné. Cílený útok se obvykle projevuje změnou chování v kontextu – například neobvyklými směry komunikace, časováním nebo kombinací aktivit napříč systémy.
Naopak provozní problém, například degradace senzoru, se typicky projevuje postupně a lokálně. Mendel pracuje s behaviorálními modely a korelací událostí, takže dokáže odlišit jednorázovou anomálii v síti od vzorce odpovídajícího řízené aktivitě útočníka. Podobné problémy jako útočník ale může způsobit i výkonnostní problém v síti nebo v aplikaci a bez nástroje jako GREYCORTEX Mendel je většinou prakticky nemožné efektivně nalézt příčinu.
Pokud dojde k incidentu, je zásadní pochopit, kudy se problém šířil a co všechno ovlivnil. Jak Mendel při zpětné analýze pomáhá odhalit souvislosti mezi událostmi v IT a OT prostředí?
Při incidentu je zásadní rekonstrukce celé časové osy událostí. Mendel propojuje síťovou komunikaci, změny stavů zařízení i události v IT systémech do jednoho kontextu.
Tím vzniká možnost sledovat šíření incidentu napříč vrstvami infrastruktury – například od kompromitovaného IT systému přes MES až po konkrétní OT zařízení. Výsledkem je rychlejší pochopení dopadu a přesnější určení kořene problému.
V potravinářství i ve výrobě obecně může i krátkodobá odchylka v MES nebo ERP systému vést k reálné ztrátě materiálu nebo celé šarže. Digitální problém se tak během několika minut může proměnit ve fyzický provozní incident.
Moderní řešení pro analýzu síťového provozu (NDR řešení) zkracuje dobu detekce a analýzy tím, že automaticky identifikuje odchylky v komunikaci a okamžitě je zasadí do kontextu výroby. Místo hodin manuálního vyšetřování tak mohou týmy pracovat s relevantními korelacemi téměř v reálném čase.
S novým kybernetickým zákonem přichází povinnost identifikovat a klasifikovat aktiva. Jak Mendel usnadňuje managementu plnění legislativních požadavků, auditů a generování reportů pro auditory?
Nové legislativní požadavky na kybernetickou bezpečnost, kladou důraz na přesnou evidenci aktiv, jejich klasifikaci a kontrolu komunikace. V praxi to bývá jeden z nejnáročnějších úkolů, protože prostředí OT je často heterogenní a neúplně zdokumentované.
Mendel pomáhá tím, že automaticky vytváří inventář aktiv, doplňuje jejich vlastnosti na základě síťového chování a umožňuje generování auditních reportů. To výrazně snižuje manuální práci a zvyšuje konzistenci podkladů pro audit.
Kyberbezpečnost je stále často vnímána jako náklad. Pokud ale započítáme prevenci odstávek, ochranu know-how a kontinuitu výroby, v čem vidíte hlavní byznysový přínos investice do NDR řešení pro majitele firem?
Kyberbezpečnost v průmyslu už není pouze nákladová položka, ale součást řízení kontinuity výroby. Největší přínos NDR řešení spočívá v prevenci neplánovaných odstávek, ochraně know-how a minimalizaci dopadu incidentů.
Automatizace, IoT a digitalizace výroby se neustále zrychlují. Jaké největší bezpečnostní výzvy očekáváte v průmyslu během příštích pěti let a jakou roli v tom bude hrát schopnost systémů autonomně se učit a analyzovat nové typy útoků?
V horizontu příštích let můžeme očekávat další zrychlení digitalizace výroby a tím i růst komplexity prostředí. Zároveň roli budou hrát systémy schopné autonomní detekce a učení, které dokážou rozpoznávat i dosud neznámé typy útoků bez nutnosti ručních pravidel. To posune bezpečnost od reaktivního modelu k průběžné adaptaci v reálném čase.
Určitě uvidíme i zvýšené množství útoků prostřednictvím dodavatelského řetězce. Moderní továrna je závislá na desítkách externích dodavatelů, od správy IoT senzorů až po vzdálenou údržbu softwaru. A útočníci si uvědomují, že prolomit obranu velké průmyslové firmy je těžké, a proto zaútočí na menšího, hůře zabezpečeného subdodavatele, přes kterého získají přístup do cílové sítě. Obával bych se ale i geopolitických rizik, pokud by se výrazně zhoršily vztahy, a říkám to v uvozovkách „se zeměmi na jiných kontinentech“, které nám dodávají řídicí systémy a výrobní linky.
Už dnes také začíná být zřejmé, že rozvoj AI se bude stále více projevovat i v rozvoji útočných nástrojů, které AI využívají, ať už pro zvýšení sofistikovanosti útoků nebo jejich dostupnosti, tedy pro rozšíření okruhu subjektů, které jsou útoky na OT schopni provádět.
A neříkám to rád, ale osobně bych řekl, že se to projeví i v rozšíření ransomwarových útoků do OT, například když útočník odstaví řídicí systémy nebo paralyzuje monitorovací systémy a bude požadovat výkupné za rychlé znovuzprovoznění. Pokud třeba chemický provoz útokem dočasně ztratí kontrolu nad řízením výroby, bude pod enormním časovým tlakem problém vyřešit a může zde být vyšší tendence útočníkům zaplatit. A tyto úspěchy zase motivují další útočníky. V podstatě podobně jako jsme to viděli v posledních 7 letech v podnikových sítích.