

Kybernetická bezpečnost už dávno přesauje hranice IT oddělení. S tím, jak se výrobní linky, řídicí systémy a další provozní technologie propojují s podnikovými sítěmi, roste i počet míst, kudy se útočník může dostat až k samotné výrobě. Síťové bezpečnosti a jejím současným výzvám se věnovala konference GREYCORTEX Day, která se konala ve čtvrtek 28. května 2026 ve Spojce Karlín v Praze a přilákala téměř 200 odborníků na síťovou bezpečnost.
Společnost GREYCORTEX, český výrobce technologie Mendel pro monitoring a ochranu sítí, letos slaví deset let působení v oboru. Konference nabídla vedle přednášek i příležitost setkat se s lidmi, kteří bezpečnost provozních a podnikových sítí řeší každý den. Byla tedy ideální příležitostí sdílet praktické zkušenosti se síťovo bezpečností z reálného provozu.
Regulace, incidenty a každodenní praxe
Program stál na konkrétních situacích, které organizace skutečně řeší. Adam Kučínský, ředitel odboru regulace NÚKIB, upozornil, že bezpečnostní opatření dávají smysl tehdy, když vycházejí z informovaného rozhodnutí, a ne pouze ze snahy splnit požadavky auditora. Petr Foltýn, ředitel Národního centra elektronického zdravotnictví, pak na základě své dřívější zkušenosti z Fakultní nemocnice Ostrava ukázal, jak vypadá zvládání reálného kybernetického incidentu zevnitř.
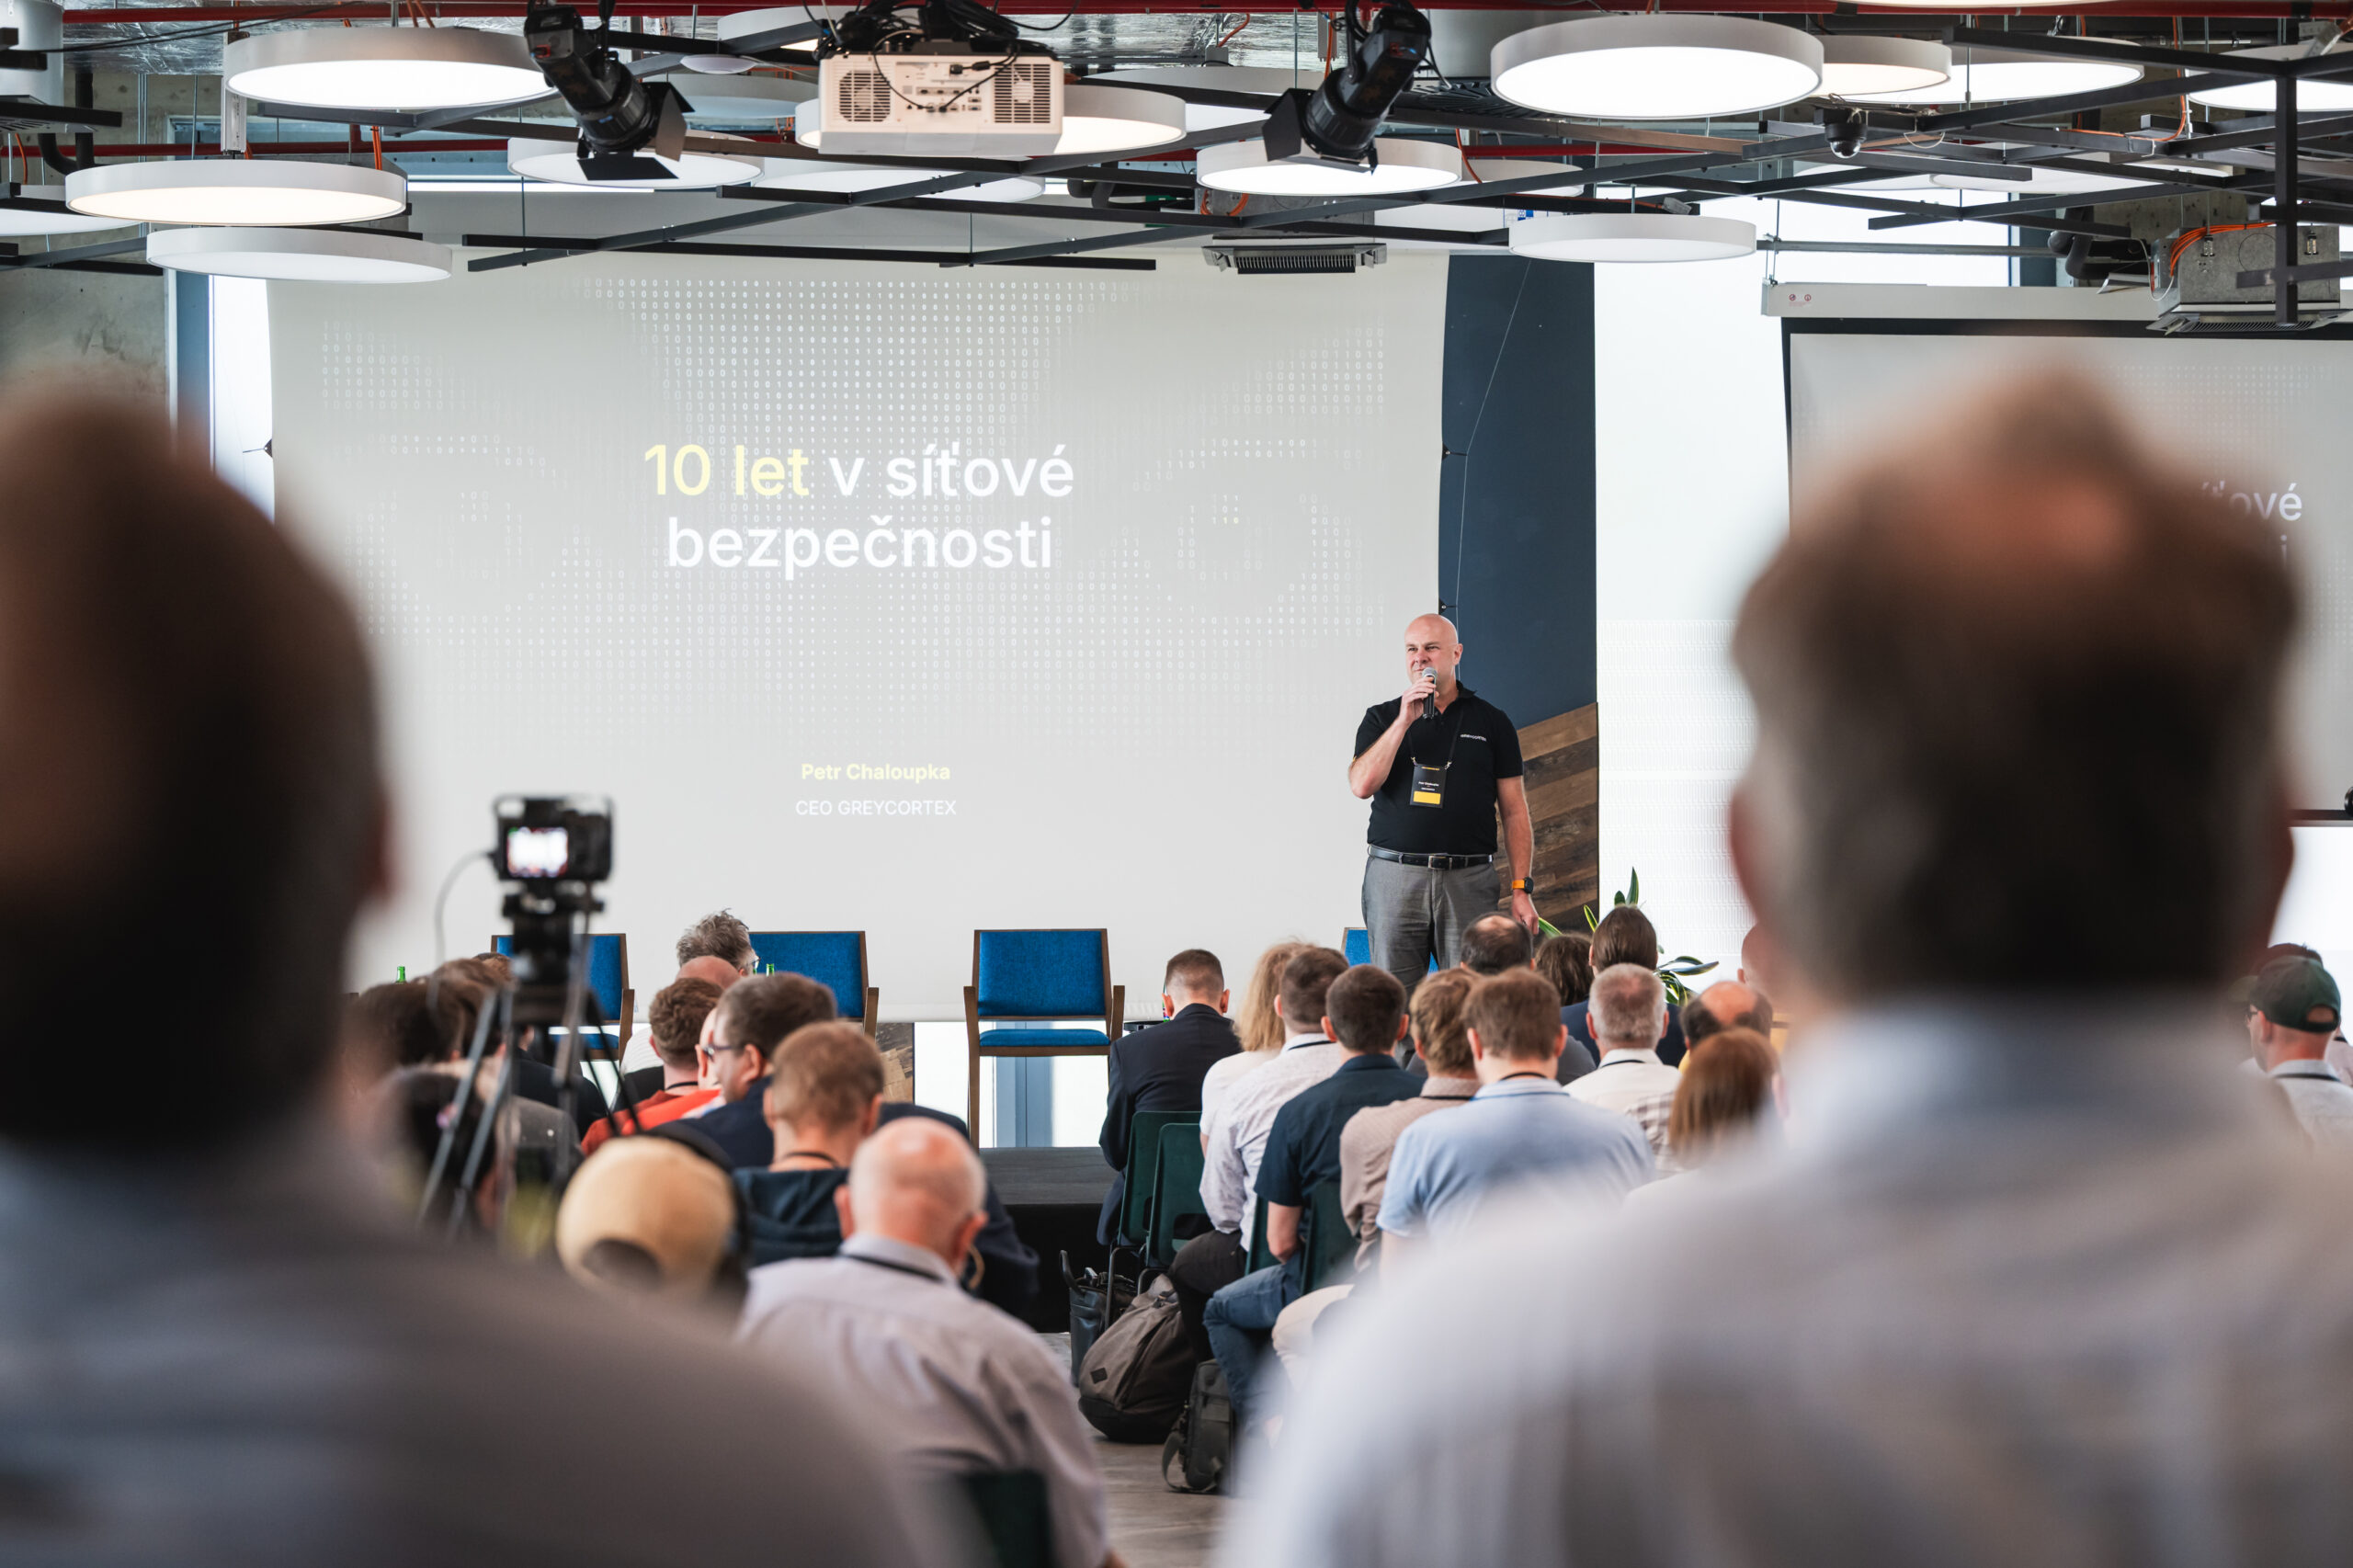
Jeho hlavní poselství znělo, že bezpečnost není jednorázový projekt, ale nikdy nekončící proces postavený na kombinaci technologií, procesů a lidí.
Pohledy z různých prostředí propojila panelová diskuze, do které se vedle obou řečníků zapojili také Vojtěch Bukovanský z PRE a Juraj Turský z AERO Vodochody. Řeč přišla mimo jiné na to, co organizace potřebují, aby dokázaly reagovat dřív, než se z varování stane skutečný incident.
Útok na vodní nádrž, který si mohl spustit každý
Velkou pozornost poutal interaktivní OT board umístěný v předsálí. Na fyzickém modelu vodní nádrže si návštěvníci mohli sami spustit simulovaný kybernetický útok na průmyslovou síť a sledovat, co se stane, když kontrolu nad technologiemi převezme útočník. K dispozici byly různé scénáře útoku na řídicí systémy.
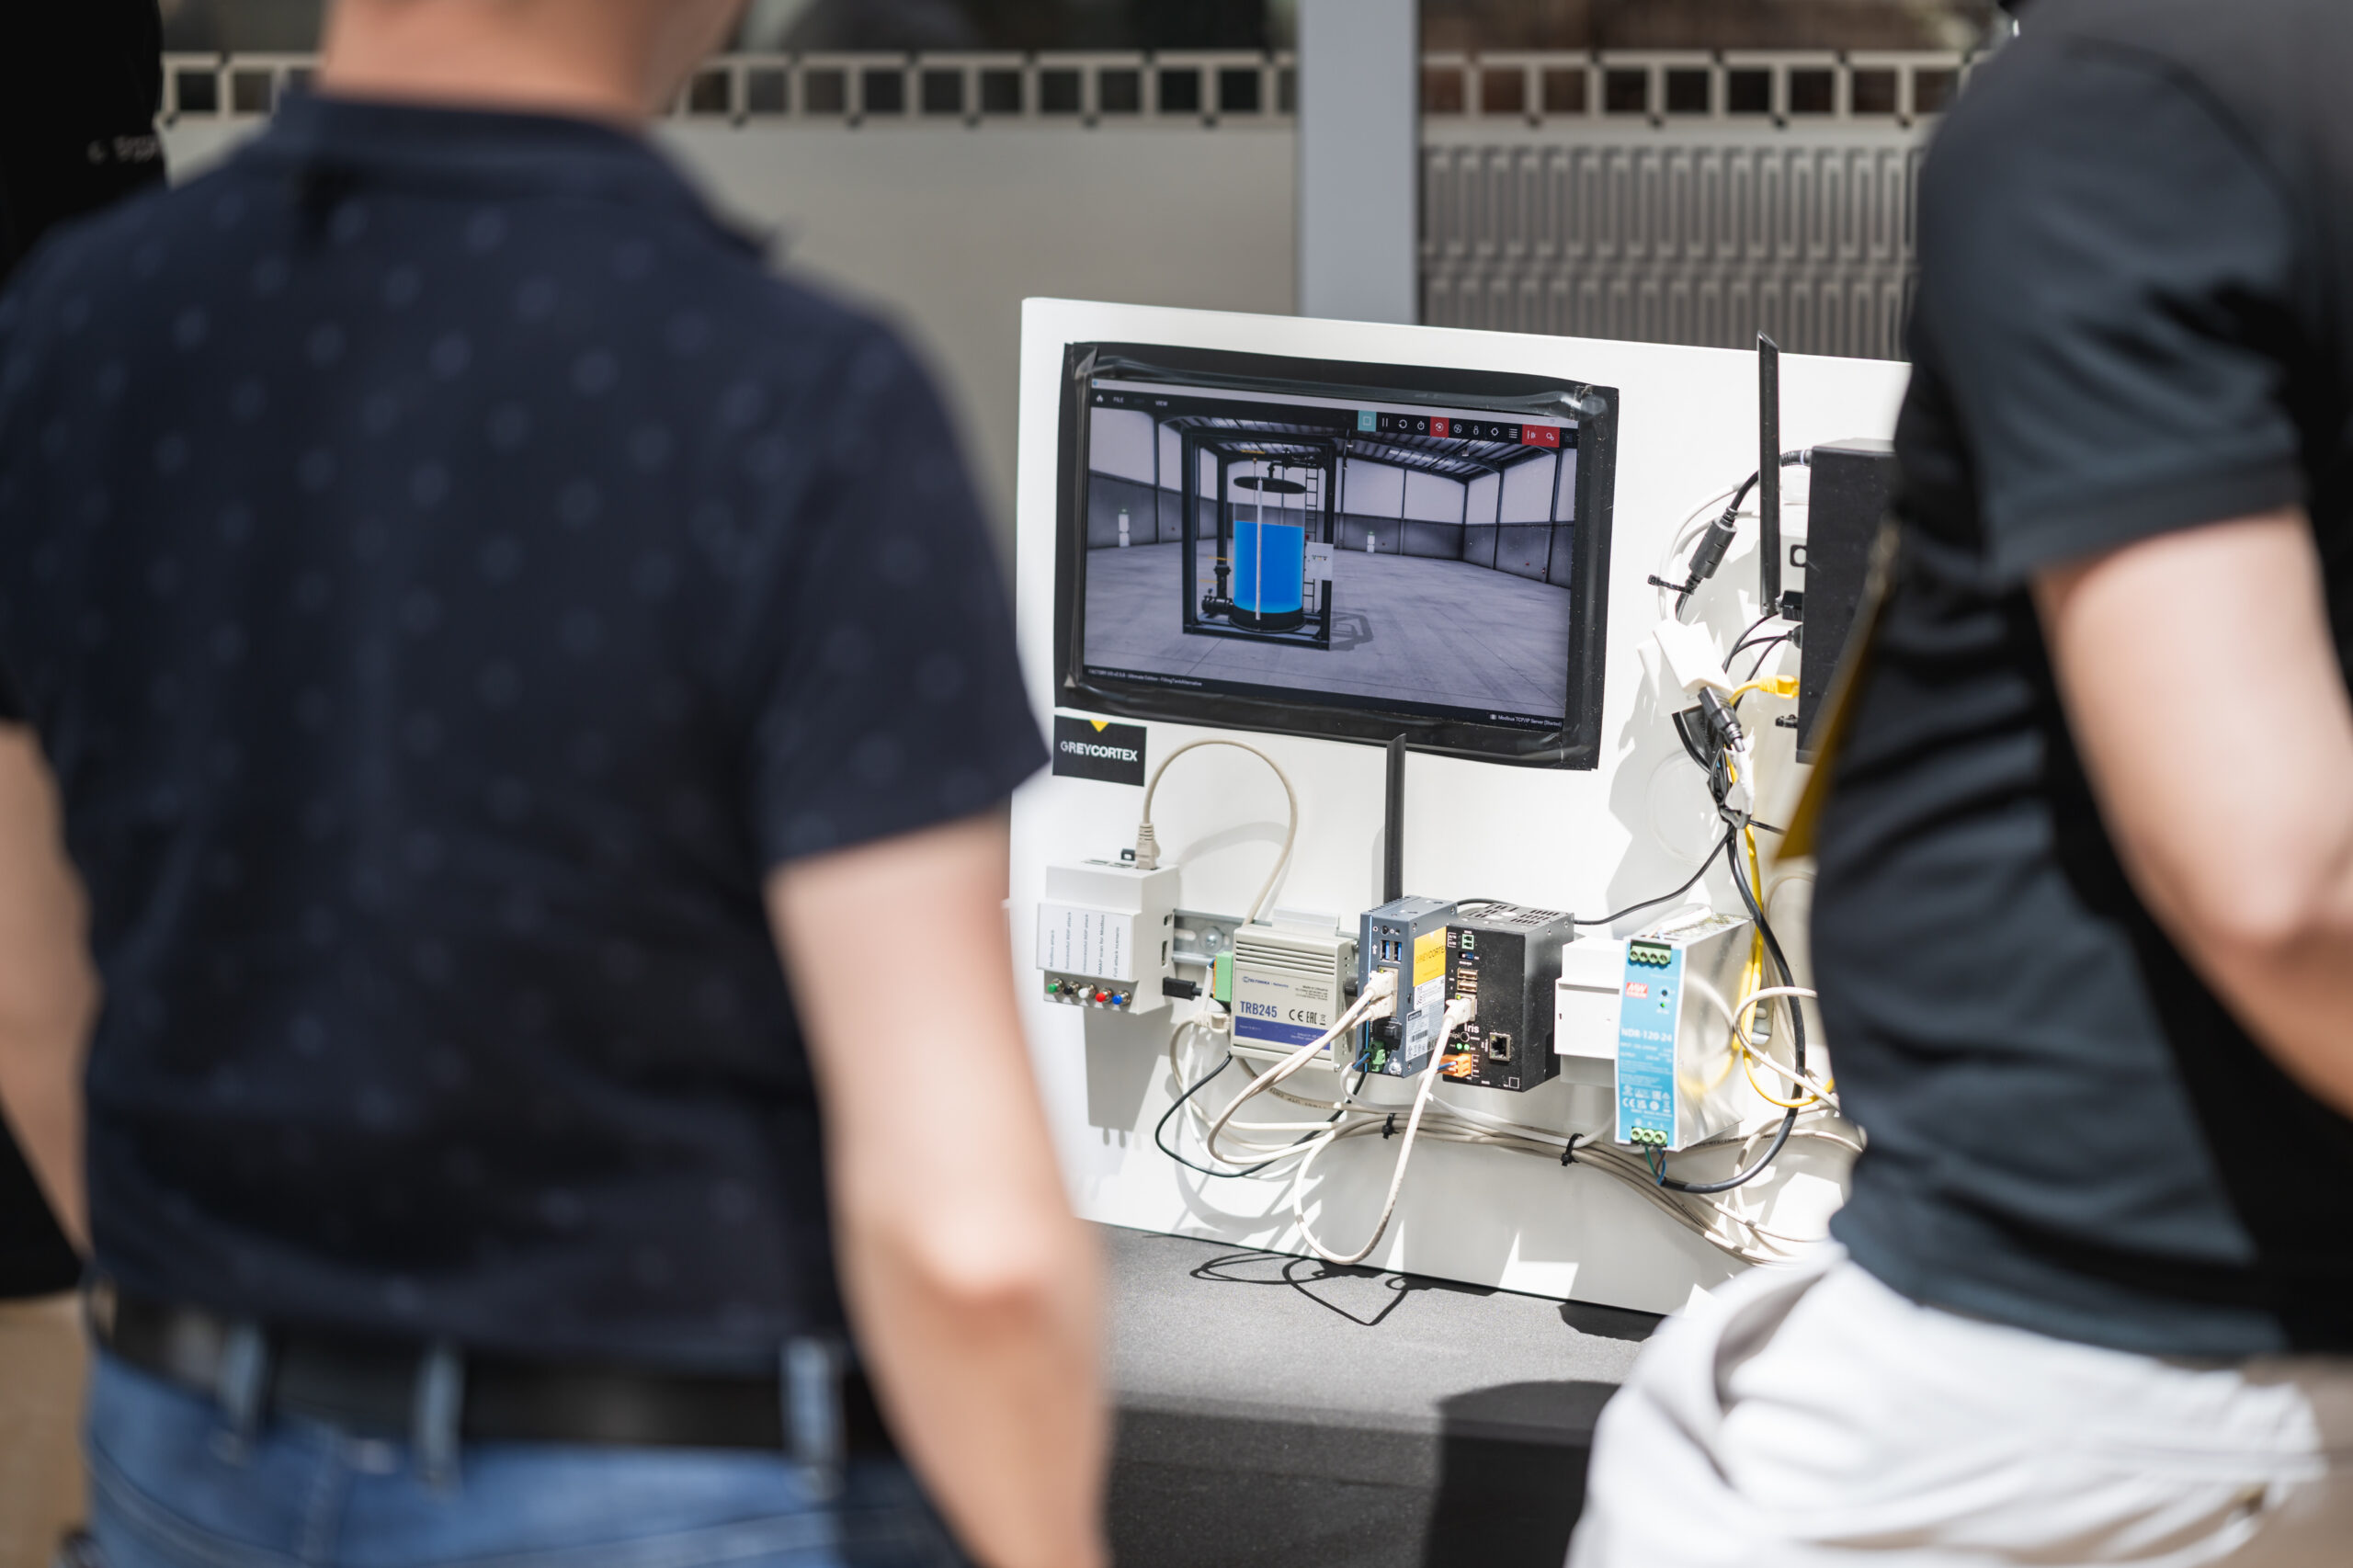
Nešlo přitom jen o efektní ukázku „co se může pokazit“. Klíčové bylo druhé poselství: každý spuštěný útok bylo možné v reálném čase odhalit a zastavit pomocí analytického nástroje GREYCORTEX Mendel. Návštěvníci si tak mohli na malém modelu vyzkoušet přesně to, čemu reálné provozy čelí ve velkém, a to ještě dřív, než jim doslova „přeteče voda“.
Jeden přehled pro IT i OT
A právě v tom spočívá těžiště toho, čím se GREYCORTEX zabývá. Mendel je NDR řešení (Network Detection and Response) navržené tak, aby pokrylo IT i OT prostředí v rámci jednoho nástroje. To je v průmyslu zásadní, protože výrobní sítě dnes kombinují moderní podnikovou infrastrukturu se staršími zařízeními, která vznikala v době, kdy se na kybernetické hrozby nemyslelo, a sama o sobě postrádají moderní bezpečnostní prvky.
Mendel pracuje pasivně, takže nezatěžuje síť ani nezasahuje do běžícího provozu, a přitom poskytuje přehled o komunikaci až na úroveň průmyslových protokolů jako Modbus, Profinet, OPC UA, Siemens S7 nebo MQTT. Dokáže tak odhalit nejen klasické kybernetické hrozby a zneužití zranitelností, ale i provozní anomálie, výpadky či zpomalení, která mohou vést k odstávce výroby. IT a OT týmy přitom dostávají rozhraní přizpůsobené tomu, co každý z nich při své práci skutečně potřebuje.
Monitoring komunikace v provozních sítích zároveň pomáhá podnikům s naplňováním legislativních a oborových požadavků, ať už jde o normu IEC 62443, standard TISAX nebo evropskou směrnici NIS2, která se dotýká rostoucího počtu výrobních a zpracovatelských firem.
Na konferenci se jako jedna z novinek představila i nová verze GREYCORTEX Mendel 5.0. Ta reaguje na situaci, kterou bezpečnostní týmy dobře znají: dat a varování přibývá, ale rozhodující je rychle poznat, co skutečně vyžaduje pozornost. Mendel 5.0 proto přináší jasnější kontext pro rozhodování, pokročilou identifikaci zařízení v síti a AI asistenta, který srozumitelně vysvětluje konkrétní události přímo v kontextu daného prostředí.
GREYCORTEX Day tak potvrdil, že obrana průmyslových sítí je konkrétní disciplína, které je potřeba se věnovat dřív, než dojde k incidentu. A někdy stačí malý model vodní nádrže, aby to bylo vidět úplně jasně.
Zajímá vás, jak ochránit vlastní provoz?
Získejte záznamy přednášek z GREYCORTEX Day.